La radice del DNS ha una nuova chiave di firma. La transizione non è finita
KSK-2024 è attiva dopo il passaggio dell'11 ottobre. Gli operatori devono ancora verificare le ancore di fiducia e il ritiro della vecchia chiave prosegue nel 2027.
La radice del DNS ha cambiato una chiave usata per autenticare le informazioni sugli indirizzi Internet. ICANN afferma che la rotazione prevista l'11 ottobre è avvenuta secondo i piani; nell'aggiornamento del 15 ottobre riconosce però segnalazioni relative a un numero limitato di sistemi e precisa che il loro rapporto con la transizione è ancora in esame. È un resoconto operativo misurato, non la prova di un guasto generalizzato del sistema dei nomi di Internet.
La maggior parte dei lettori non avrà notato nulla. È l'esperienza prevista per una manutenzione sotto la navigazione quotidiana: i resolver continuano a verificare le informazioni firmate mentre cambia il materiale crittografico al vertice della catena di fiducia.
Che cosa protegge davvero la chiave della radice
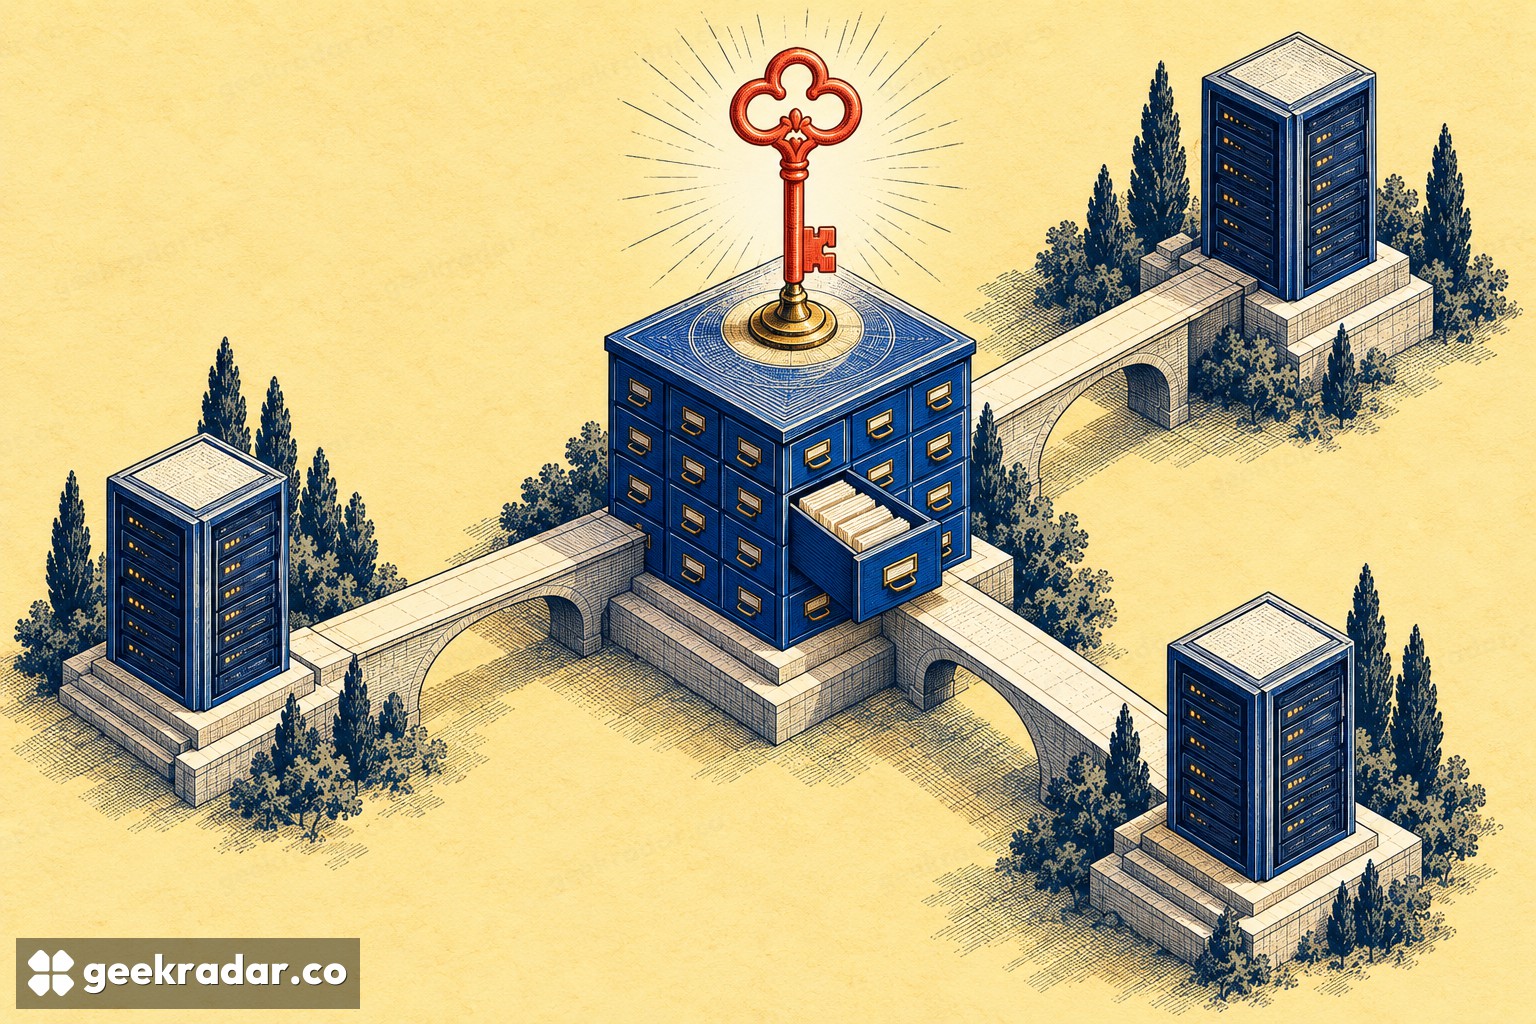
Il Domain Name System collega i nomi alle informazioni necessarie ai computer per trovare i servizi. Le DNS Security Extensions, o DNSSEC, aggiungono un modo di autenticare i dati DNS. La key signing key della radice costituisce il punto di riferimento della catena di validazione; non è una password per i siti e sostituirla non significa cambiare la chiave di cifratura di ogni sito.
Nel rapporto del 15 ottobre, ICANN spiega che la sostituzione periodica mette anche alla prova procedure, software e coordinamento necessari a gestire la chiave. Una rotazione riuscita dimostra qualcosa che il semplice mantenimento di una chiave fidata non può provare: i sistemi partecipanti sono in grado di accettarne la successora.
Si immagini un elenco le cui voci arrivano con sigilli verificabili. Chi controlla ha bisogno di un punto di partenza accettato per decidere di quali sigilli fidarsi. Cambiarlo in sicurezza richiede accordo fra chi pubblica e i sistemi che verificano. L'elenco può restare raggiungibile anche se un particolare verificatore non ha acquisito la sostituzione: la sola disponibilità non dimostra quindi che la validazione funzioni correttamente.
La transizione è iniziata molto prima di ottobre
Il calendario delle ancore di fiducia di IANA mostra che KSK-2024 è stata introdotta nella zona radice a gennaio 2025. La lunga sovrapposizione ha dato ai resolver tempo per stabilire la fiducia prima che diventasse la chiave di firma attiva. IANA descrive sia aggiornamenti automatici delle ancore sia aggiornamenti distribuiti dai fornitori del software.
Le date residue spiegano perché l'operazione non si concluda con un singolo passaggio riuscito. I sistemi devono riconoscere la sostituta e infine ritirare la vecchia ancora di fiducia. Mantenere comprensibile l'intero periodo fa parte della gestione di un'infrastruttura condivisa, i cui partecipanti si aggiornano in momenti diversi.
Le indicazioni attuali di ICANN chiedono agli operatori dei resolver che eseguono la validazione di controllare la presenza di KSK-2024, identificata dal key tag 38696. Avvertono esplicitamente di non dare per riusciti gli aggiornamenti automatici. Se manca la chiave, bisogna seguire le istruzioni del fornitore del resolver. È un compito dell'operatore del servizio di validazione; i lettori comuni non devono installare una misteriosa nuova chiave nel browser.
Ruotare una chiave è diverso da cambiare algoritmo
C'è un secondo progetto crittografico da tenere separato. La consultazione ICANN sul cambio di algoritmo della KSK radice riguarda una proposta di passaggio da RSA a ECDSA, con un proprio calendario a fasi. Sostituire una chiave e sostituire l'algoritmo matematico che ne sta alla base sono cambiamenti differenti, con diverse implicazioni di compatibilità.
Nessuno dei due va descritto con leggerezza come un DNS diventato resistente ai computer quantistici. La nostra spiegazione precedente degli standard post-quantistici del NIST riguarda quella classe distinta di crittografia. Riunire i tre progetti sotto «nuova cifratura» nasconderebbe lo scopo di ciascuno.
Il risultato utile del passaggio di ottobre è più circoscritto e tangibile: la nuova chiave di firma della radice è attiva, non sono state osservate interruzioni generalizzate e la sequenza di ritiro prosegue. Agli operatori dei resolver resta la responsabilità di verificare lo stato dei propri sistemi. Una transizione silenziosa è preziosa proprio perché la manutenzione della fiducia è avvenuta senza richiamare l'attenzione di ogni persona che apre un sito.