La falla EDK II porta l’avvio da rete al centro della sicurezza del firmware
CVE-2026-97631 riguarda un preciso percorso di avvio. Individuare le macchine esposte e il firmware del produttore conta più di un allarme indistinto su tutti i server.
CVE-2026-97631 riguarda un preciso percorso di avvio. Individuare le macchine esposte e il firmware del produttore conta più di un allarme indistinto su tutti i server.
Distribuire i livelli può rendere eseguibile un modello. Latenza, dispositivi diversi e benchmark scelti determinano quanto il risultato sia utile.
Autenticazione dal client Windows, durata dei certificati e colori del puntatore sono tra le correzioni KDE. Il beneficio è riuscire a collegarsi e lavorare.
L’emulatore open source separa l’emulazione dai pacchetti di colori dipinti a mano. Il risultato è una reinterpretazione, non il recupero di colori nascosti.
L’autorità di certificazione si ritira dopo l’incidente delle chiavi deboli. Sostituzioni, revoche e aggiornamenti dei programmi restano attività distinte.
Amazon ha osservato tentativi di attacco prima della divulgazione pubblica. Cambia il periodo da esaminare, senza dimostrare che ogni server bersaglio sia stato compromesso.
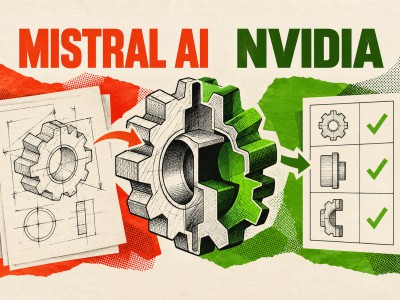
La collaborazione propone test pubblici per simulazioni e agenti ingegneristici. I benchmark sono un piano, non la prova di un’accelerazione misurata.
Il nuovo avviso e la scadenza di dicembre di CocoaPods riguardano parti diverse delle applicazioni Apple. Ecco cosa verificare.
Un ricercatore ha individuato 333 nodi di uscita coinvolti. Il caso distingue anonimato del percorso, autenticazione della destinazione e sicurezza dei server intermedi.