Gli attacchi WFX lasciano file puliti su GitHub e credenziali rubate altrove
Una nuova indagine collega alcuni account a GhostAction: il recupero deve includere runner e accessi cloud.
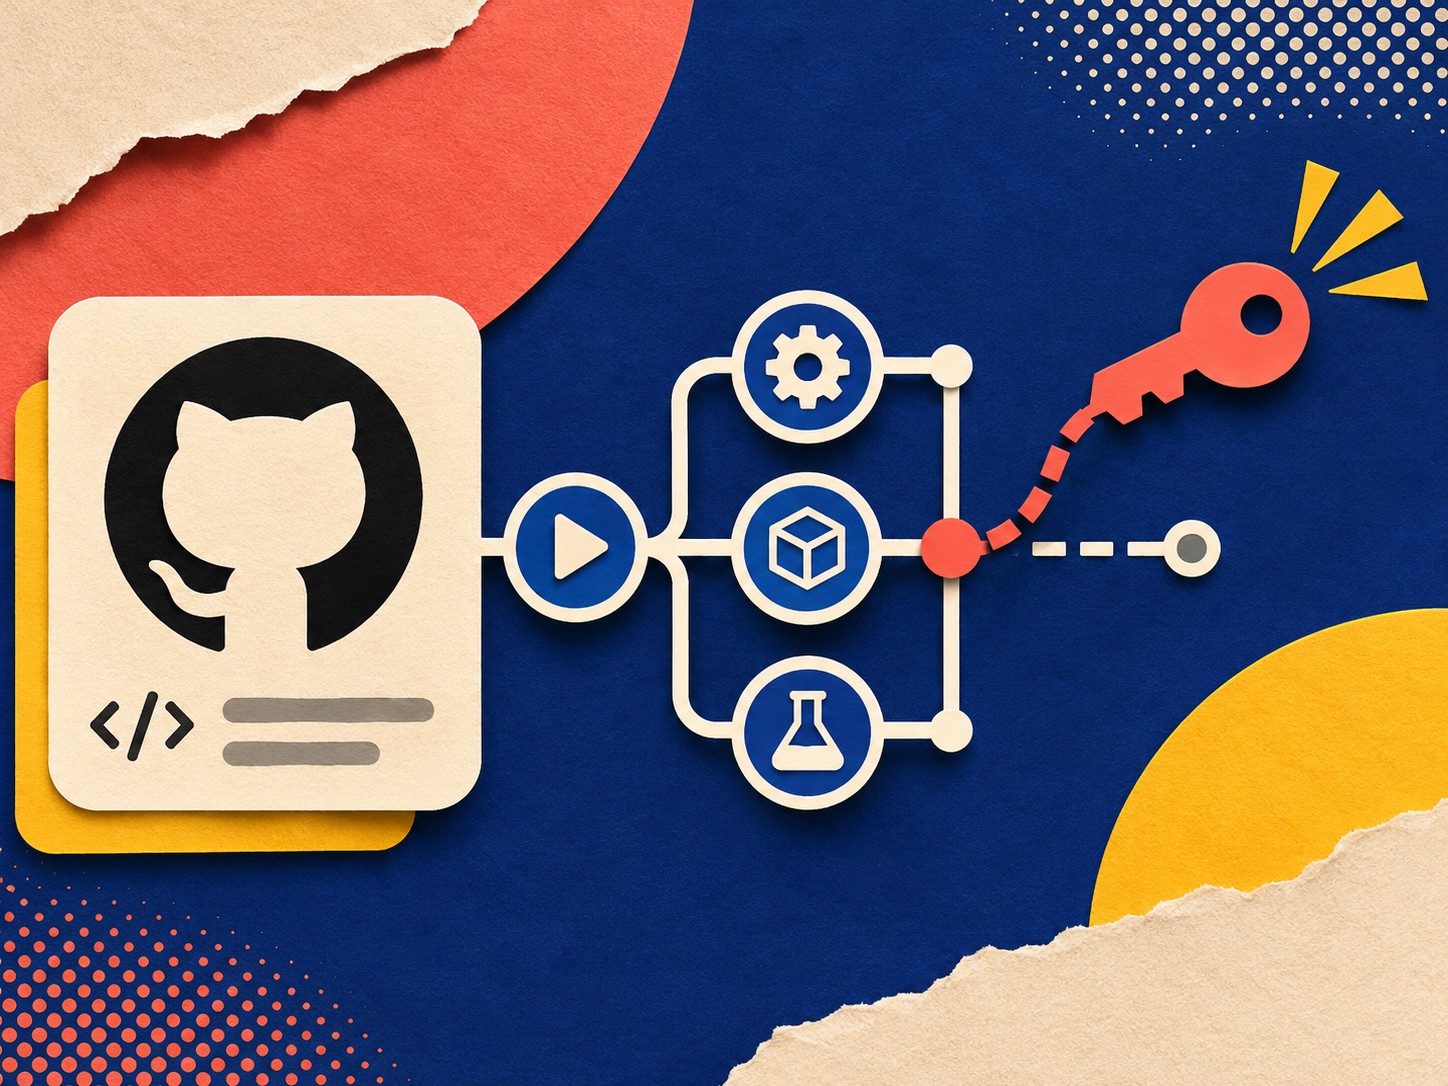
La campagna WFX può lasciare un repository apparentemente normale dopo averne sfruttato l’automazione per sottrarre credenziali. È il punto operativo più importante dell’indagine Ossprey del 12 novembre: guardare soltanto i file presenti nel ramo principale può far perdere un workflow malevolo che è già stato eseguito e poi eliminato.
I ricercatori hanno ricostruito migliaia di tentativi su GitHub e analizzato collegamenti con una campagna precedente, GhostAction. Le osservazioni documentano un’operazione estesa di abuso delle credenziali e sovrapposizioni tra alcuni account. Non dimostrano che ogni repository sondato abbia perso segreti o che tutti gli account siano stati compromessi nello stesso modo.
Una modifica innocua può misurare un accesso importante
Ossprey descrive piccole pull request di documentazione usate per verificare se una credenziale già acquisita consentisse di scrivere nel repository. L’attività successiva poteva modificare un workflow GitHub Actions, aggiungere uno script ausiliario o creare un workflow temporaneo. Il bersaglio era l’ambiente di automazione: segreti, token, accessi cloud e credenziali raggiungibili dal runner.
Il contenuto di una modifica può quindi essere innocuo mentre l’account che la propone viene usato per esplorare i permessi disponibili. Una pull request rimane un indizio, non la prova automatica di un furto riuscito. Le modifiche inattese ai workflow e la loro cronologia di esecuzione permettono di capire meglio cosa sia successo.
In alcuni casi l’attaccante ripristinava i file ed eliminava esecuzioni o registri. Un numero mancante nella sequenza dei run può segnalare qualcosa da approfondire, ma non basta per una diagnosi. Servono correlazioni tra commit, attività degli account, configurazioni e registri dei servizi cloud.
Cosa dimostra il collegamento con GhostAction
Nel campione Ossprey, 33 dei 130 account colpiti da GhostAction ancora ricercabili avevano anche aperto probe WFX. Altri dieci avevano repository sondati da account differenti. Sono sovrapposizioni diverse: possedere un progetto preso di mira non equivale ad aver visto usare il proprio account per attaccarne altri.
I payload precedenti analizzati cercavano credenziali cloud e degli strumenti di sviluppo, inclusi token del client GitHub. Il meccanismo offre un collegamento plausibile con gli abusi successivi. La storia pubblica non consente però di ricostruire ogni compromissione iniziale: la connessione non va trasformata in un’attribuzione completa e definitiva.
Il recupero continua fuori da GitHub
Le indicazioni di sicurezza GitHub raccomandano permessi minimi, verifica dell’uso dei segreti e rotazione delle credenziali esposte. In questo caso bisogna identificare quali servizi fossero raggiungibili dal workflow e revocare o sostituire le relative chiavi presso chi le ha emesse. Modificare il repository non revoca una chiave API esterna.
Va esaminato anche l’accesso cloud tramite OpenID Connect. Le credenziali temporanee limitano la durata di un token sottratto, ma una relazione di fiducia troppo ampia può consentire a un workflow non autorizzato di ottenerne un altro. Conta quali repository, rami e ambienti siano autorizzati ad assumere un ruolo, non soltanto l’assenza di chiavi permanenti nei segreti GitHub.
I runner autogestiti richiedono un controllo separato, perché sono macchine persistenti. Dopo l’esecuzione di codice dell’attaccante può essere necessario ricostruirli da uno stato affidabile, conservando prima le prove dell’incidente. Ripristinare i file del progetto lascia fuori dal recupero la macchina che li ha eseguiti.
La verifica finale deve riguardare gli accessi ripristinati. Il repository può tornare riconoscibile molto prima che i servizi ai quali conduce siano nuovamente affidabili.