FreeBSD 15.2: la beta è il momento di controllare i nomi delle interfacce
La separazione dei driver per le funzioni virtuali può incidere su rete e firewall anche con hardware supportato.
La preparazione di FreeBSD 15.2 comprende una modifica di rete capace di pesare più del numero di versione: alcune interfacce virtuali cambiano nome del driver. Le note provvisorie del rilascio descrivono la separazione tra funzioni fisiche e virtuali nella famiglia Intel igb. Una configurazione che continui a richiamare il vecchio nome può quindi smettere di funzionare anche se l’hardware rimane supportato.
Il sistema è ancora in prova. Il calendario ufficiale colloca la build della seconda beta il 13 novembre, un’altra beta il 20 e la prima release candidate il 27. L’8 dicembre è la data prevista per l’annuncio finale, non un rilascio stabile già avvenuto. Questo periodo serve soprattutto a verificare le installazioni interessate dalle modifiche, senza trasformare la beta in un aggiornamento universale per la produzione.
Il nome dell’interfaccia fa parte della configurazione
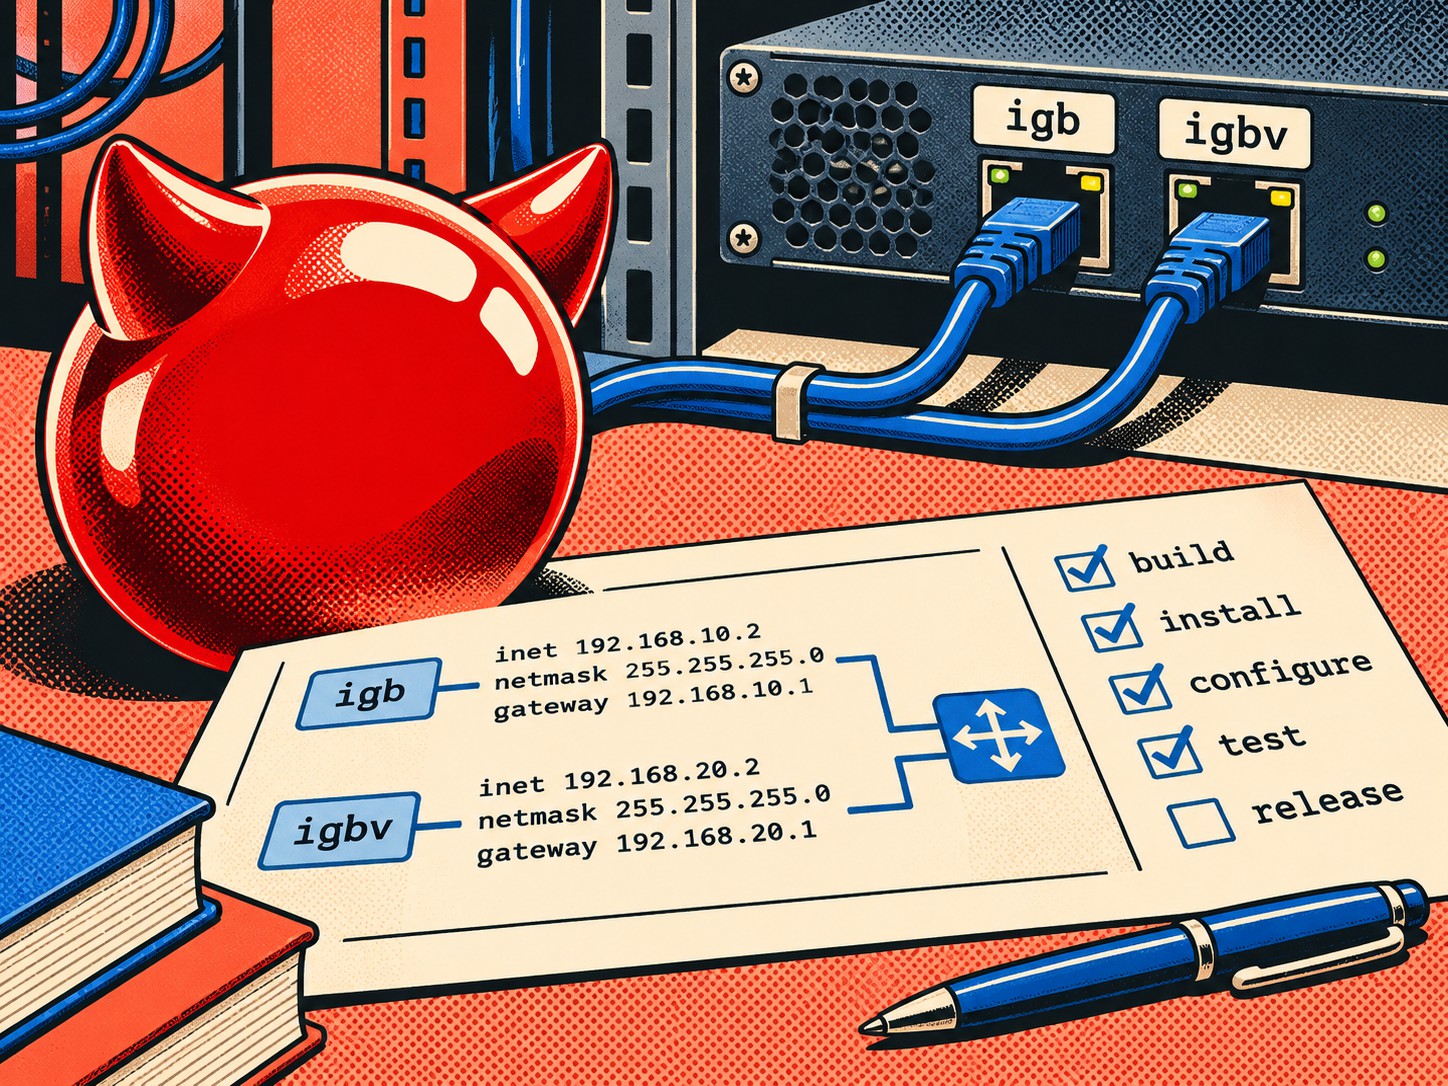
Per le funzioni virtuali dei controller Intel 82576 e I350, le note indicano il passaggio da igbN a igbvN. I riferimenti possono trovarsi in rc.conf, nelle regole del firewall e in altre impostazioni di rete. Cambiano anche i parametri del dispositivo; le macchine con funzioni fisiche e virtuali devono controllare la numerazione delle prime dopo la separazione.
Il rischio è indiretto. Il driver può riconoscere correttamente la scheda mentre indirizzi e firewall continuano a fare riferimento a un’interfaccia che non esiste più con quel nome. Sui sistemi remoti la cautela è particolarmente utile, perché la rete modificata potrebbe essere anche l’unica via di amministrazione.
SR-IOV suddivide un dispositivo fisico in funzioni assegnabili a ospiti distinti. Il supporto descritto arriva a sette funzioni virtuali per funzione fisica su questi controller, con requisiti specifici per interrupt e code. Su Hyper-V il percorso accelerato supporta MTU fino a 1500 e VLAN di accesso assegnate dall’host. Per trunk VLAN gestiti dall’ospite serve invece il percorso sintetico, disabilitando SR-IOV sull’adattatore. Non sono impostazioni di velocità intercambiabili.
Il sistema base si può costruire da altri host
Un’altra novità è il supporto sperimentale alla costruzione incrociata dei pacchetti del sistema base da Linux e macOS. Riguarda pkgbase, non una conversione automatica dei programmi di quei sistemi in software FreeBSD. Sull’host di compilazione occorre installare manualmente pkg.
Per chi gestisce i rilasci può cambiare dove eseguire una pipeline di build. Il sistema prodotto e i suoi requisiti rimangono comunque quelli di FreeBSD. La natura sperimentale invita a validare il processo, senza considerare equivalenti tutte le configurazioni degli host.
Le note rimuovono inoltre pacchetti APM e ACPI non funzionanti su architetture specifiche. È un dettaglio da leggere insieme alla piattaforma interessata: applicare indiscriminatamente la stessa operazione a ogni macchina cancellerebbe proprio la distinzione che la documentazione cerca di chiarire.
Nuova funzione non significa attivazione automatica
Il rinnovo dei componenti comprende OpenSSL 3.5.9, OpenSSH 10.4p1 e OpenZFS 2.4.4. Le firme post-quantistiche sperimentali di OpenSSH richiedono una configurazione esplicita: la loro disponibilità non implica che tutte le connessioni cambino comportamento da sole.
Anche una novità più piccola segue lo stesso criterio. Il servizio che salva e ripristina la luminosità dello schermo resta disabilitato per impostazione predefinita, così da non interferire con gli ambienti desktop. Il rilascio introduce possibilità, ma anche limiti deliberati alla loro attivazione.
Prima dell’aggiornamento, una semplice ricerca nei propri file di configurazione può dunque avere più valore di un elenco di novità. Trovare un vecchio nome di interfaccia prima del riavvio aiuta a conservare proprio la connessione necessaria per amministrare tutto il resto.