Chrome aggiunge un avviso per i siti sospetti, prima di una conferma definitiva
Protezione avanzata distingue rischio incerto e pericolo accertato, cercando anche i trucchi negli appunti usati dagli attacchi di ingegneria sociale.
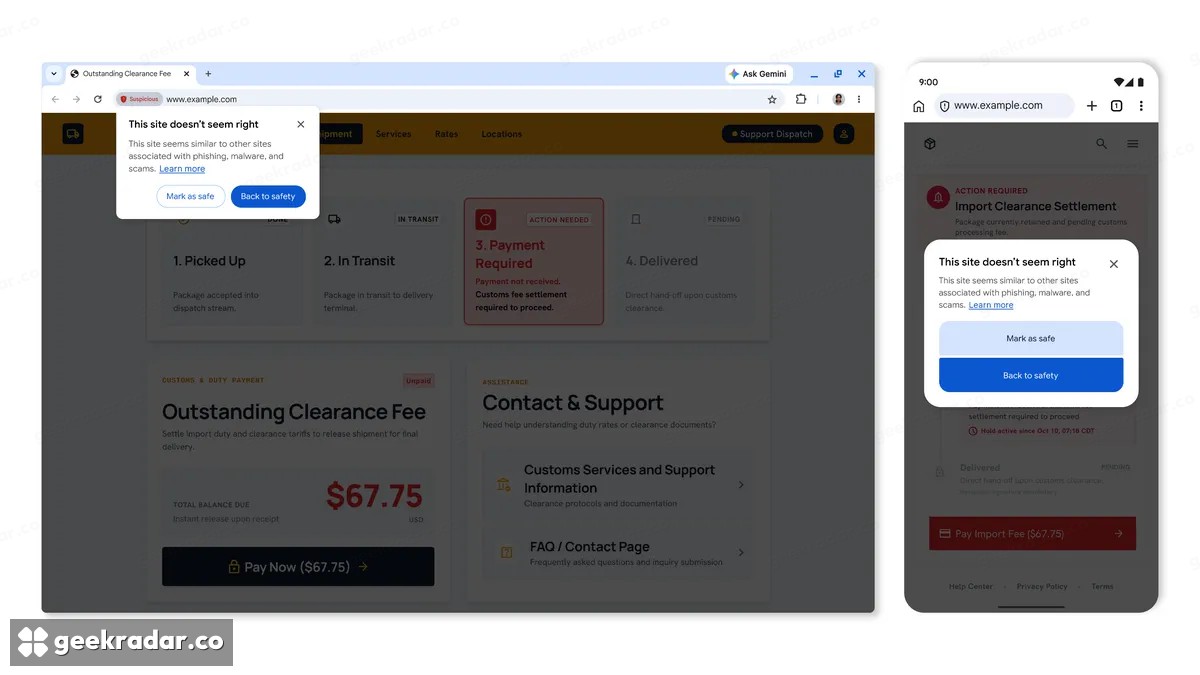
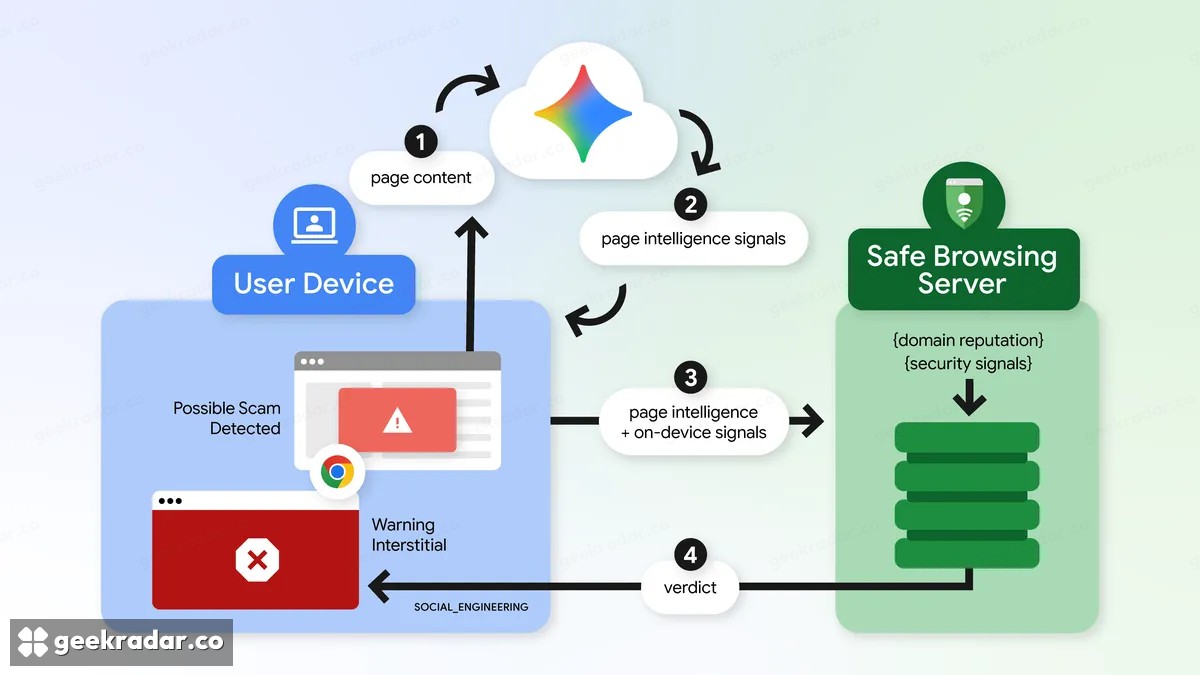
Le nuove difese di Chrome contro le truffe introducono una distinzione utile: un sito sospetto non riceve esattamente lo stesso avviso di un sito considerato chiaramente pericoloso. Con la Protezione avanzata, il browser può segnalare schemi ingannevoli prima di raggiungere il livello di certezza associato alla nota schermata rossa a tutta pagina.
Google descrive il cambiamento nell’aggiornamento sulle truffe online del 2026. Testo, colore e presentazione dell’avviso comunicano livelli di confidenza differenti. È più informativo che rappresentare ogni sospetto come ugualmente certo, ma richiede di capire il significato dell’avvertimento meno netto.
Immagine: Google.
Un avviso indica un rischio, non una sentenza definitiva
La distinzione separa il sospetto da una valutazione più forte di pericolo. Non significa “sicuro finché lo schermo non diventa rosso”. Un sito può mostrare comportamenti sufficientemente preoccupanti da giustificare una pausa prima di inserire credenziali, anche senza la classificazione più severa del browser.
Google descrive inoltre il passaggio dal precedente modello di rilevamento sul dispositivo a un modello Gemini più potente eseguito sui server, per chi abilita la Protezione avanzata. L’analisi della pagina viene combinata con reputazione del dominio e altri segnali. Secondo l’azienda, il testo viene inviato soltanto in presenza di indicatori di truffa ad alta confidenza, elaborato temporaneamente e non conservato né usato per addestrare modelli.
Sono le condizioni di gestione dichiarate da Google. La documentazione di Navigazione sicura conta perché la Protezione avanzata comporta una condivisione di dati diversa dalla modalità standard. Un beneficio di sicurezza e una scelta sulla riservatezza possono convivere nella stessa impostazione.
Gli appunti possono diventare una via d’uscita
L’aggiornamento affronta anche ClickFix: una truffa che invita a copiare ed eseguire un comando per riparare un presunto guasto del browser o superare un controllo fasullo. L’attaccante cerca di spostare il passaggio dannoso fuori dal browser, dove i normali avvisi sui download possono non intervenire.
La nuova difesa analizza i comandi sospetti copiati dagli utenti con Protezione avanzata e può mostrare un avviso. Google afferma di rimuovere le informazioni personali dal contenuto degli appunti prima dell’analisi. Questo non rende affidabili le istruzioni di un sito sconosciuto: aggiunge un’occasione per interrompere la manipolazione.
La vicenda PHP2Shell mostra il problema più ampio dell’uso di strumenti familiari come percorso d’attacco. Contano origine e scopo del comando, non soltanto la legittimità del terminale o dell’utilità di sistema. Una pagina che dichiara guasto Chrome non acquisisce per questo l’autorità di amministrare il computer.
Anche un’affermazione promozionale richiede cautela. Google parla di utenti dieci volte più protetti, ma la nota metodologica descrive un confronto fra il numero medio di avvisi mostrati. Non va trasformato in una riduzione di dieci volte delle compromissioni riuscite, verificata indipendentemente.
La novità interessa anche gli utenti italiani: l’annuncio non la presenta come un rilascio riservato agli Stati Uniti. Il momento decisivo resta la pausa prima di inserire una password o eseguire un comando. Un avvertimento più sfumato può aiutare, purché il suo aspetto meno allarmante non venga scambiato per il permesso di ignorarlo.