La sicurezza degli agenti secondo Microsoft parte da chi può agire
Project Perception guarda agli agenti interni all’organizzazione. Identità distinte e permessi applicati dal software contano più di una richiesta di buon comportamento.
Microsoft rafforza la propria tesi sulla sicurezza degli agenti IA: un sistema distribuito in azienda deve avere un’autorità limitata, senza ricevere fiducia automaticamente perché è stato avviato da un dipendente. L’annuncio del 19 ottobre estende l’attenzione di Project Perception agli agenti interni all’organizzazione, dove l’accesso a documenti, applicazioni e strumenti può trasformare una decisione sbagliata in un’azione concreta.
La distinzione è più utile dell’immagine suggestiva di un’IA come minaccia interna. Un modello genera o interpreta informazioni. Un agente combina quel modello con software capace di richiamare strumenti e agire sulle risorse. Il permesso di leggere un documento, modificare un record o inviare dati all’esterno appartiene al sistema circostante. Non dovrebbe dipendere soltanto dalla decisione del modello di comportarsi bene.
Una buona intenzione non è una regola di accesso
Nell’annuncio Microsoft, Hayete Gallot sostiene la necessità di monitoraggio continuo e vincoli capaci di cambiare in base al rischio dell’azione tentata. L’azienda presenta Project Perception come un modo per combinare segnali provenienti da identità, dispositivi, servizi cloud e ambiente di esecuzione.
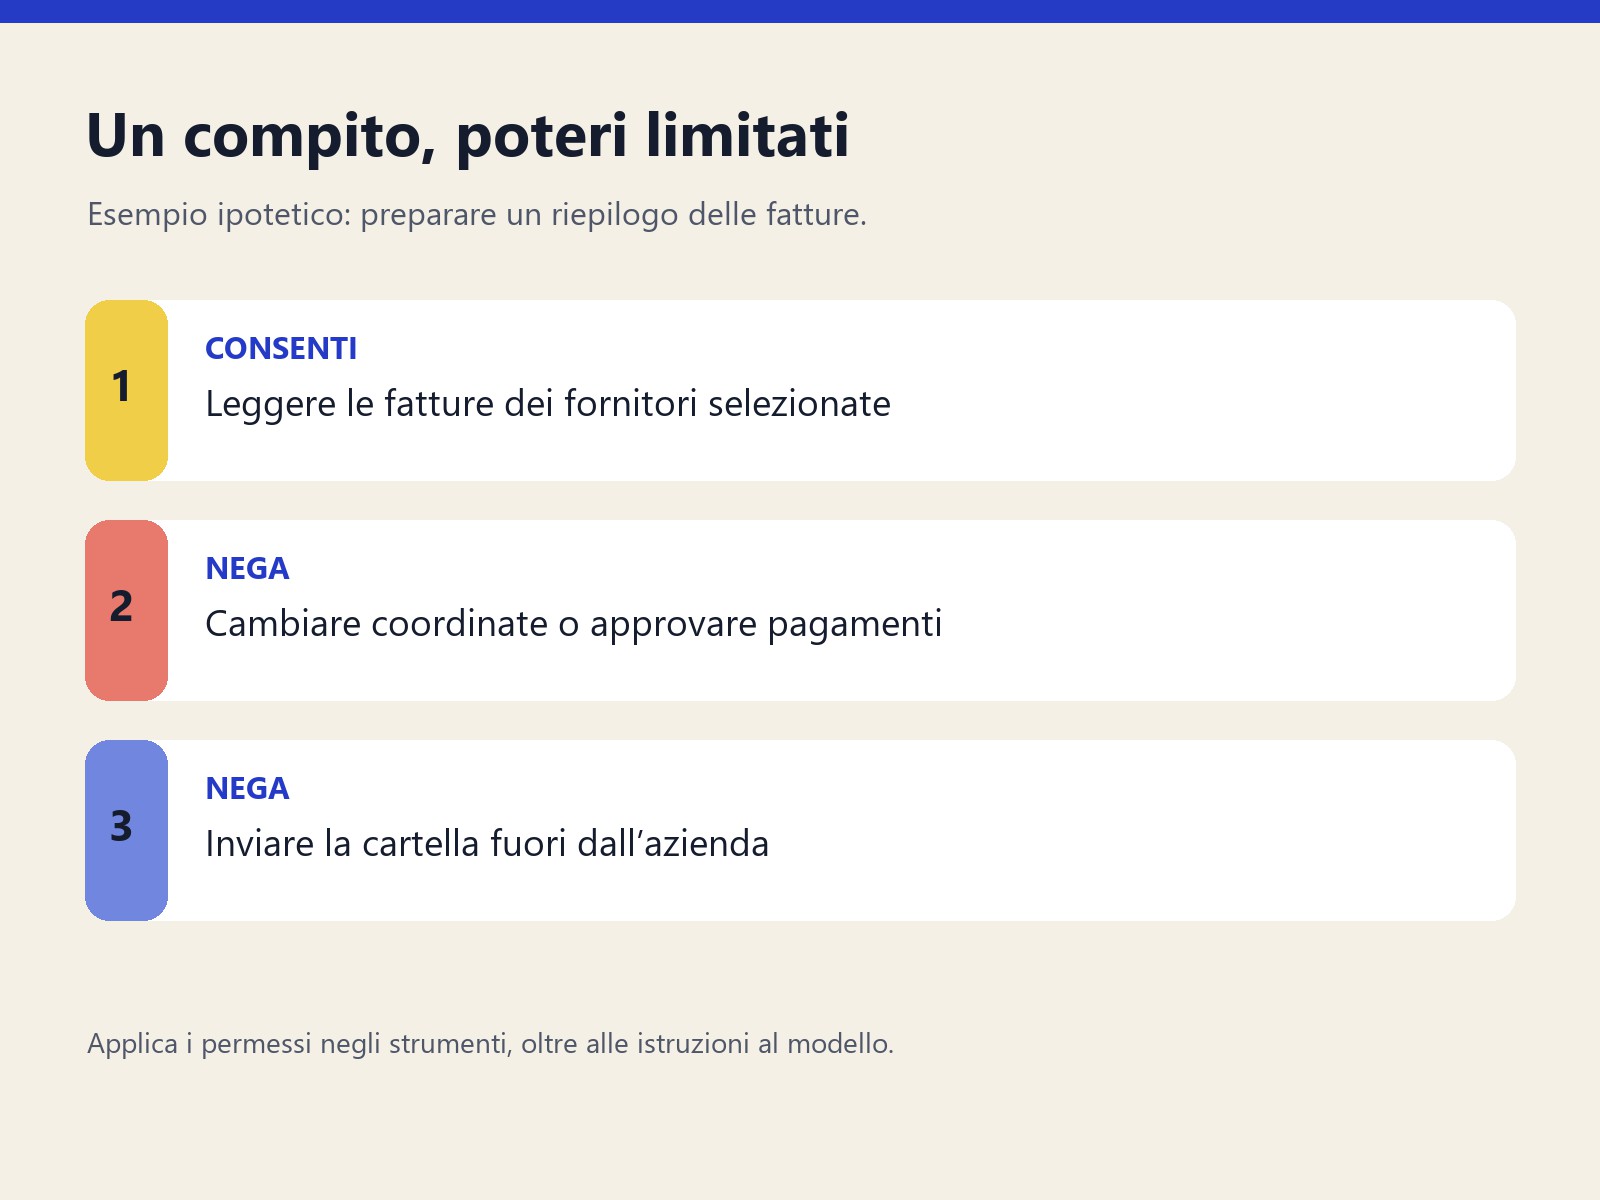
Un esempio semplice è uno strumento che legge le fatture dei fornitori per preparare un riepilogo. Per leggerle non serve poter cambiare le coordinate bancarie, approvare pagamenti o spedire l’intera cartella fuori dall’organizzazione. Assegnare all’agente tutti i permessi del suo operatore comprimerebbe decisioni diverse in una sola credenziale troppo ampia.
L’esempio illustra un problema progettuale, non un incidente segnalato nel sistema Microsoft. La questione centrale è dove venga applicato il permesso. Una richiesta scritta nelle istruzioni può essere fraintesa; uno strumento che rifiuta una modifica non autorizzata introduce invece un confine separato.
Trovare gli agenti è solo il primo passo
L’annuncio tecnico indica un ampliamento del rilevamento di 35 tipologie, per arrivare a 60 agenti locali supportati. Microsoft descrive inoltre identità distinte per gli agenti, ambienti di esecuzione controllati e restrizioni legate alla singola azione. Sono dichiarazioni sul perimetro supportato dal prodotto, non la prova che ogni agente presente in qualsiasi impresa possa essere individuato e contenuto.
L’identità cambia concretamente un’indagine. Una credenziale utente condivisa può rendere difficile distinguere un’operazione umana da una automatizzata. Un’identità specifica dell’agente offre un bersaglio più preciso a regole e registri. Servono comunque un responsabile e una gestione nel tempo: un’automazione abbandonata non dovrebbe conservare permessi indefinitamente.
La precedente presentazione di Project Perception descrive agenti specializzati nell’individuare possibili attacchi, valutarli e intervenire. Anche la supervisione automatizzata apre una questione di autorizzazioni. Chi sorveglia deve avere poteri circoscritti e lasciare una traccia verificabile degli interventi.
La prova utile è un’azione rifiutata
Per le organizzazioni italiane ed europee, questo è un annuncio sull’architettura di sicurezza, non una garanzia che ogni funzione sia disponibile con la licenza o la configurazione già adottata. Restano da verificare documentazione del prodotto, integrazioni supportate e requisiti locali sul trattamento dei dati.
Il compromesso operativo esiste. Controlli troppo estesi possono rendere inutilizzabile un assistente utile; controlli che approvano tutto proteggono poco. Un compito definito bene facilita l’equilibrio, perché permette di descrivere le azioni necessarie prima dell’avvio dell’agente.
La prossima valutazione d’acquisto in materia di sicurezza dell’IA dovrebbe quindi comprendere una dimostrazione di ciò che il sistema non può fare. Una risposta convincente è un’azione non autorizzata che rimane bloccata, con un registro che ne spiega il motivo. L’intelligenza aiuta a svolgere il compito; l’autorità stabilisce fin dove può arrivare un errore.