eMudhra lascia il TLS pubblico. I certificati hanno ancora bisogno di una transizione
L’autorità di certificazione si ritira dopo l’incidente delle chiavi deboli. Sostituzioni, revoche e aggiornamenti dei programmi restano attività distinte.
L’autorità di certificazione si ritira dopo l’incidente delle chiavi deboli. Sostituzioni, revoche e aggiornamenti dei programmi restano attività distinte.
Le build tornano disponibili per fasi. Bisogna anche revocare i segreti presso i servizi che li hanno emessi e capire i limiti dei registri.
Il rilevamento collega richiesta e risposta. La distinzione conta quando un attacco ha già modificato lo stato dell’applicazione.
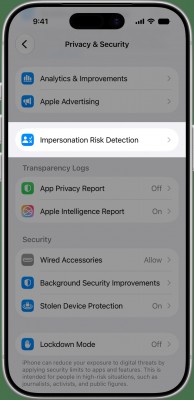
Impersonation Risk Detection cerca gli indizi di una truffa anche quando è il titolare a operare. Funziona nelle app aderenti e non garantisce la sicurezza di un pagamento.
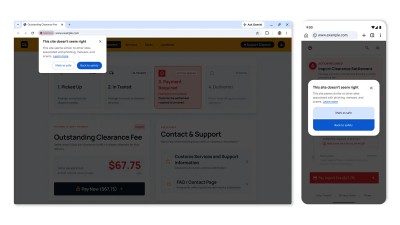
Protezione avanzata distingue rischio incerto e pericolo accertato, cercando anche i trucchi negli appunti usati dagli attacchi di ingegneria sociale.
Un ricercatore ha individuato 333 nodi di uscita coinvolti. Il caso distingue anonimato del percorso, autenticazione della destinazione e sicurezza dei server intermedi.
pip, uv, certifi e gli ambienti virtuali possono usare archivi di certificati separati. Le versioni corrette devono raggiungere i client che scaricano le dipendenze.
Le versioni corrette sono 8.5.12, 8.4.27, 8.3.36 e 8.2.35. L’aggiornamento deve raggiungere i processi che gestiscono davvero le richieste web.
La protezione remota di Mozilla è arrivata il 17 ottobre. L’aggiornamento di oggi copre anche le configurazioni che potrebbero non averla ricevuta.