Optimizely ha corretto la falla, ma resta da capire cosa è accaduto nei browser
L’azienda dichiara rimosso il codice iniettato. Per i siti coinvolti restano da distinguere esposizione e furto effettivo, monitoraggio e protezione.
Optimizely afferma di aver rimosso il codice malevolo dai progetti Web Experimentation coinvolti in un attacco che ha raggiunto i visitatori di siti web attraverso il suo servizio. La bonifica chiude una parte dell’incidente. Da sola, però, non chiarisce che cosa sia accaduto nei browser che avevano già caricato gli script alterati.
Nel rapporto del 17 novembre, l’azienda attribuisce l’intrusione a una falla nella registrazione degli account che consentiva di impersonare amministratori, senza rubare le password dei clienti. Dichiara di aver corretto la falla il 16 novembre e rimosso il codice iniettato entro le 22:24 UTC dello stesso giorno. L’indagine forense prosegue.
Il percorso abituale ha trasportato codice estraneo
Gli strumenti di sperimentazione permettono di confrontare versioni diverse di una pagina. Per farlo serve un’integrazione potente: codice fornito da un servizio esterno può modificare ciò che il visitatore vede e utilizza. Il permesso che rende utile il prodotto rende anche ogni sua modifica un evento rilevante per la sicurezza.
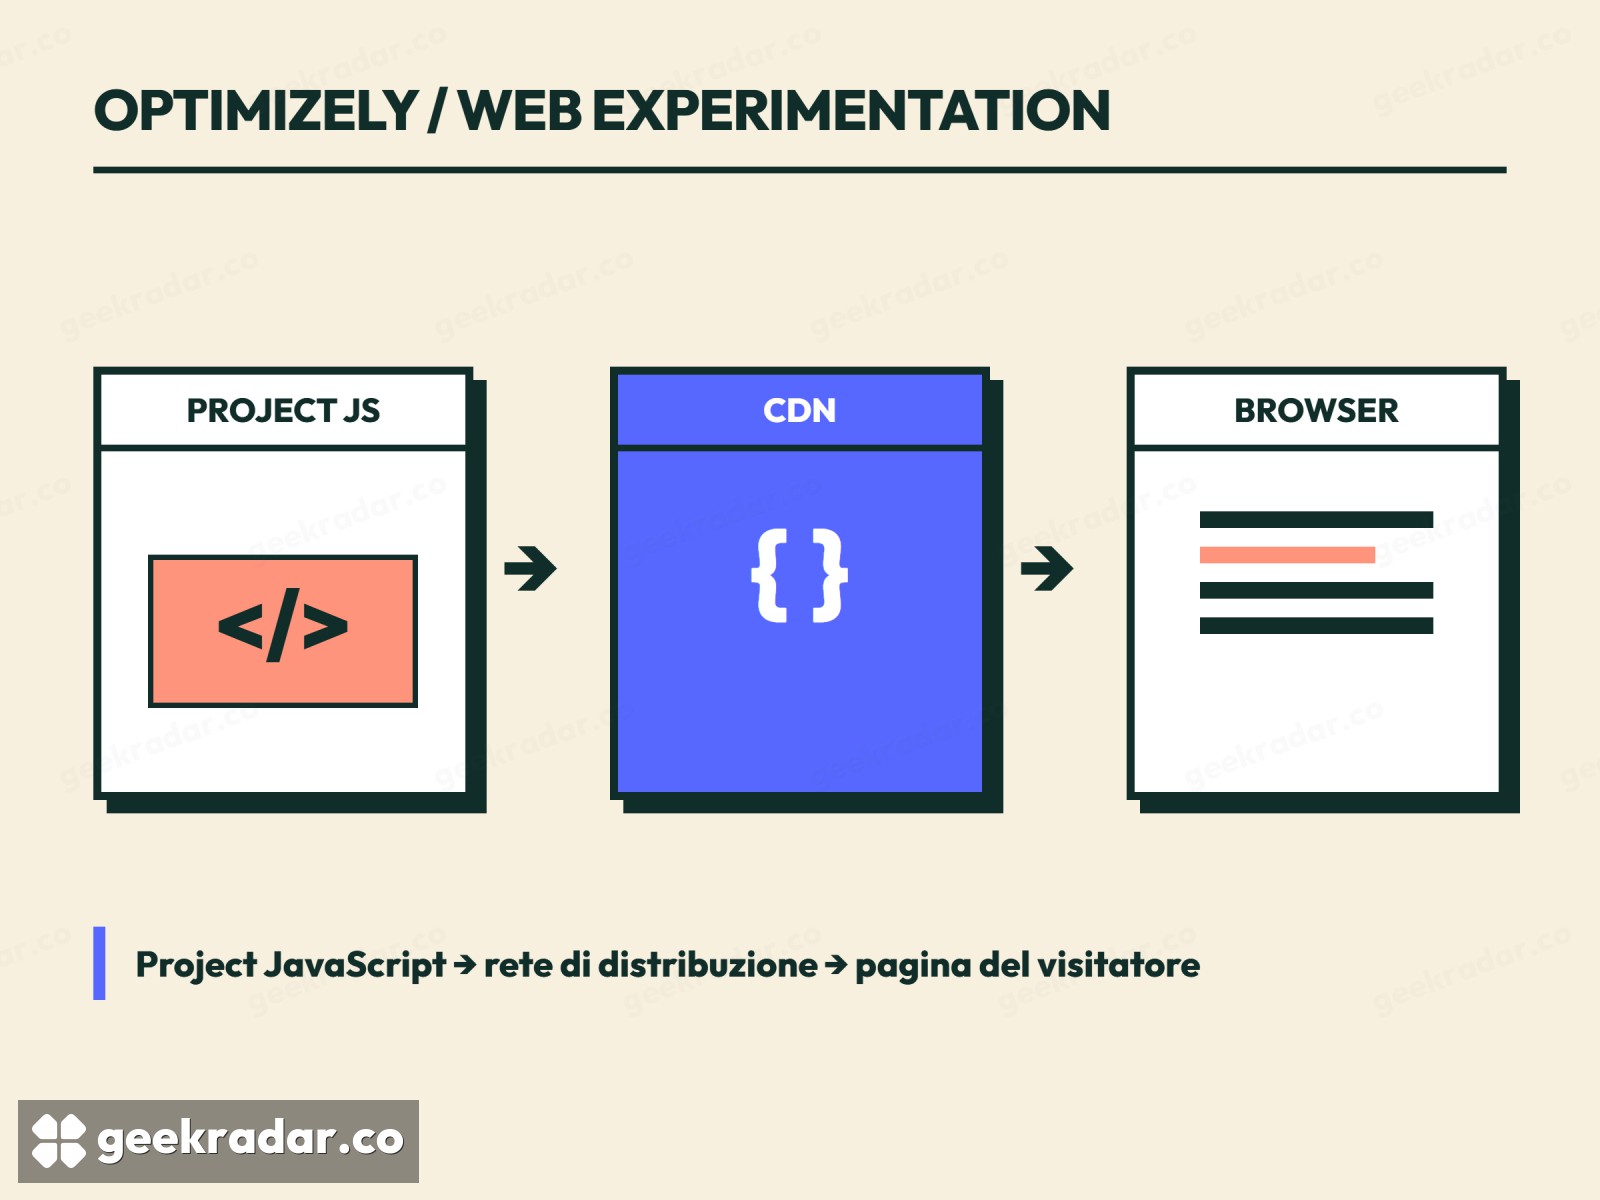
Report URI ha individuato 188 snippet infetti, associati a 178 organizzazioni, fra 1.611 esaminati. L’iniezione riguardava il campo Project JavaScript dei clienti, distribuito dall’infrastruttura legittima di Optimizely. L’analisi descrive sostituzione di indirizzi di portafogli crypto, sottrazione di dati delle carte e tentativi di distribuire exploit per iOS. Sono conteggi di script e organizzazioni individuati, non di dispositivi infettati o carte rubate.
Per ricevere codice pericoloso, quindi, il browser non doveva necessariamente aprire un sito palesemente fraudolento. Una pagina autentica poteva richiamare la dipendenza prevista e ricevere un contenuto alterato. La decisione di fidarsi era stata presa prima, al momento di integrare il fornitore.
Una scansione senza anomalie del server non esaurisce perciò l’accertamento. Il codice eseguito nella pagina del visitatore e i file presenti sul server dell’organizzazione appartengono a parti diverse dell’indagine. Richiedono prove distinte.
Conta il confine della pagina, non il marchio
L’analisi di Unit 42 raccomanda di eliminare i tag esterni non necessari dalle pagine di autenticazione e pagamento, isolando la raccolta dei dati di pagamento in frame di origine diversa. Suggerisce inoltre di verificare modifiche ai progetti e operazioni potenzialmente esposte anche dopo il contenimento.
La same-origin policy del browser limita l’accesso alle risorse di un’origine da parte di un’altra. Un modulo di pagamento incorporato da un’origine separata può quindi creare un confine concreto, anziché limitarsi ad avere un aspetto diverso. Non significa che tutto ciò che lo circonda sia sicuro: la pagina ospitante conserva contenuti, collegamenti e script propri.
The Record evidenzia l’incertezza residua: i ricercatori hanno potuto seguire trasferimenti di criptovalute, ma non contare tutte le carte, i cookie o i dispositivi compromessi. Il caricamento del codice e la prova di un furto specifico sono risultati diversi. Le comunicazioni agli utenti devono mantenere questa distinzione.
Registrare una violazione non equivale a bloccarla
Una Content Security Policy, o CSP, può limitare le risorse caricate dalla pagina. La protezione dipende dalle direttive e dalla modalità effettivamente utilizzate. La documentazione MDN distingue una policy applicata da quella in modalità report-only, che registra le violazioni senza impedirle. La sola presenza dell’intestazione CSP non dimostra quindi una protezione efficace.
La Subresource Integrity verifica invece se un file scaricato corrisponde a un hash crittografico atteso. Se non coincide, il caricamento viene impedito. È utile per risorse stabili, ma uno script di sperimentazione che cambia legittimamente richiede un processo esplicito di aggiornamento. Accettare automaticamente ogni nuovo hash eliminerebbe proprio il controllo che si voleva conservare.
La nostra analisi degli attacchi WFX su GitHub segue un percorso di esecuzione diverso, con un insegnamento collegato: il file visibile dopo l’attacco non racconta necessariamente tutto ciò che è stato eseguito.
Per chi gestisce un sito, la scelta duratura riguarda dove consentire la sperimentazione. Un test commerciale può giustificare modifiche a una pagina promozionale. Dare alla stessa integrazione accesso a un modulo sensibile merita una decisione separata, sostenuta da un confine del browser che resista anche a un errore del fornitore.