Da Fugaku sono state rubate 430 chiavi. Chi può revocarle?
Le credenziali conservate sul supercomputer giapponese servivano anche per altri centri di calcolo e servizi cloud. Il RIKEN chiede di sostituirle presso ciascuna destinazione.
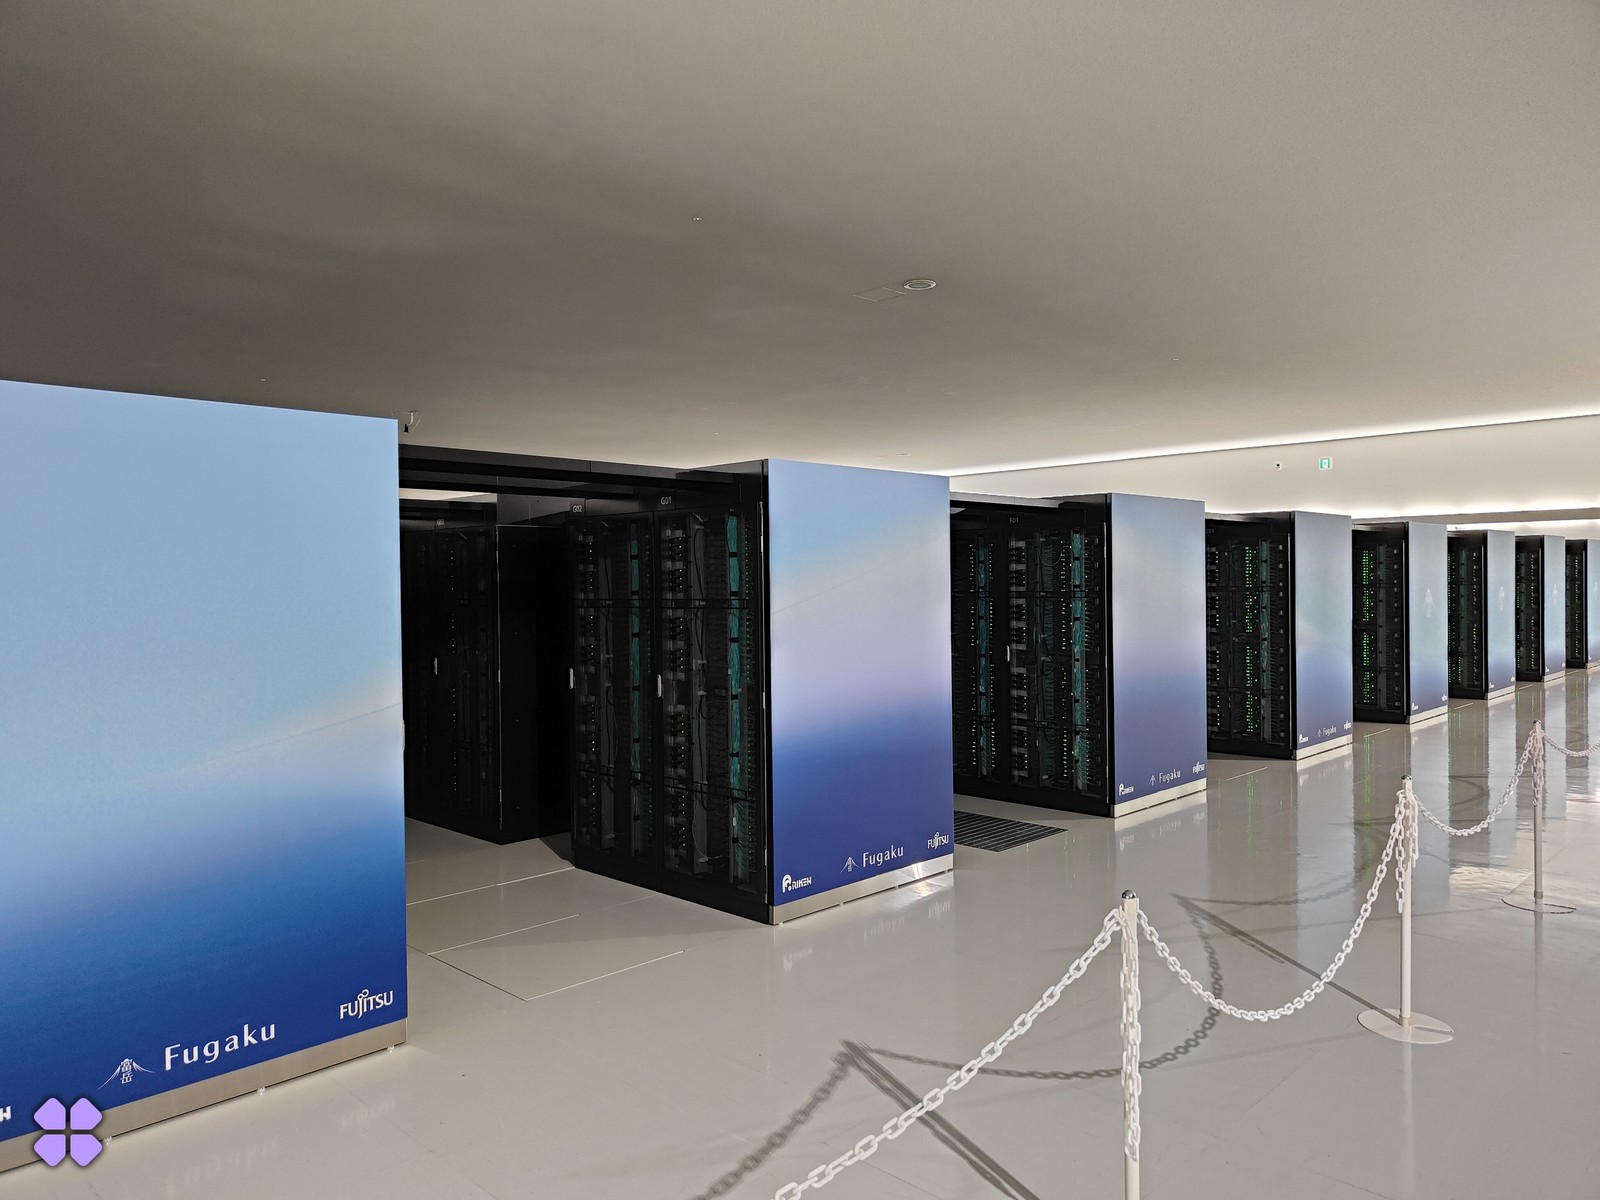
Spegnere Fugaku ha interrotto l’accesso al supercomputer giapponese. Per un laboratorio che vi custodiva le chiavi dei propri server, però, l’incidente continua anche a macchina ferma. Il 20 novembre il RIKEN ha confermato che dai file personali degli utenti sono state sottratte 430 chiavi private usate per collegarsi a servizi esterni, fra cui altri centri di calcolo e piattaforme cloud. L’istituto sta contattando gli interessati perché facciano revocare e sostituire le chiavi presso ciascun servizio che le accettava. Il secondo bollettino del RIKEN
Per capire a chi spetta intervenire basta seguire il percorso di una ricercatrice. Poteva avere una credenziale per entrare su Fugaku e, nella sua cartella personale, una seconda chiave per accedere al server dell’università. Il RIKEN può disattivare la prima. Per togliere validità alla seconda occorre intervenire anche sul server universitario. È un esempio di come funzionano i permessi, non l’identificazione di un ateneo coinvolto.
Quante persone, quante chiavi
Gli investigatori hanno trovato tracce di accesso ai dati di registrazione di 4.222 utenti di Fugaku. Tra le informazioni figurano recapiti, affiliazione e tipo di documento presentato per il riconoscimento. Il bollettino distingue quest’ultima annotazione dalla copia del documento, per la quale non risulta confermata una fuga. Il primo comunicato del RIKEN menzionava anche fino a 375 utenti potenzialmente coinvolti di un altro sistema, RIKYU. Il dato di 4.222 riguarda soltanto Fugaku.
Le 430 chiavi sottratte misurano un’altra cosa. Una persona può averne più di una e la stessa chiave può essere riconosciuta da diversi servizi. Dai due numeri non si può quindi ricavare la percentuale di ricercatori ai quali è stata rubata una chiave. Il RIKEN ha rilevato tracce di collegamenti verso l’esterno con alcune delle credenziali. Il bollettino non stabilisce quanti centri abbiano subito a loro volta un’intrusione.
Perché va sostituita anche una chiave protetta
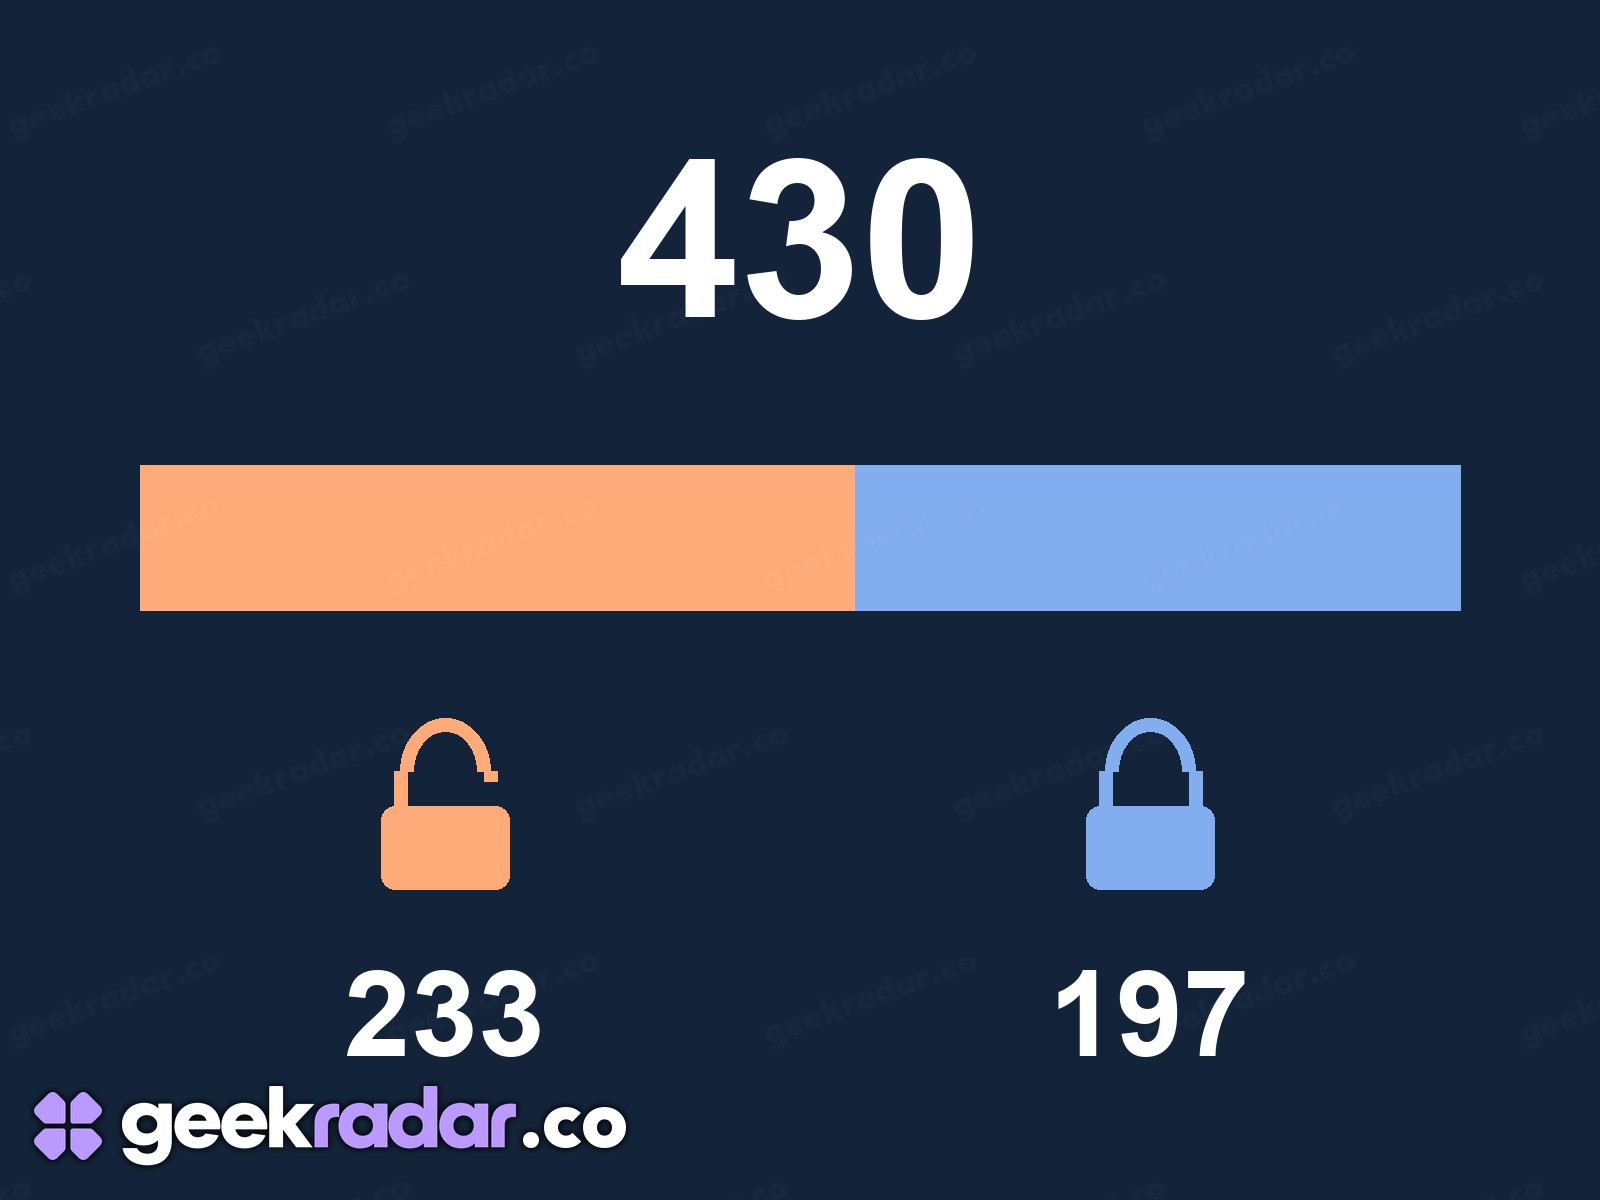
Delle 430 chiavi copiate, 233 erano prive di frase segreta e 197 ne avevano una. La frase segreta protegge il file che contiene la chiave privata. Il servizio remoto mantiene invece una propria lista delle chiavi accettate. Cambiare la frase sul file rimasto al suo legittimo proprietario non modifica la copia già sottratta. Da qui la richiesta di revocare entrambe le categorie.
Il RIKEN ha fermato Fugaku il 14 novembre e in seguito ha invalidato le chiavi di accesso dei suoi utenti. Quel provvedimento difende il percorso in ingresso. Le chiavi conservate dai ricercatori servivano per il viaggio in senso opposto. Una distinzione simile era emersa negli attacchi WFX su GitHub, dove il ripristino dei file lasciava aperta la questione delle credenziali già sottratte.
Prima della riapertura, il RIKEN prevede di ricostruire i server e di separare i servizi pubblici dalla rete di amministrazione. Nel comunicato del 20 novembre manca ancora una data di ripartenza. Quando riprenderanno i calcoli a Kobe, per un laboratorio potrebbe restare aperta una verifica molto concreta. A chiudere il caso per la sua vecchia chiave sarà la conferma del centro che fino a ieri le apriva la porta.